角色的几种分类和配置步骤
一、应用角色的分类
在应用中,有系统角色和自定义的普通角色。系统角色可以进行应用结构、数据、用户的管理,自定义的角色只能对权限内的数据进行操作。
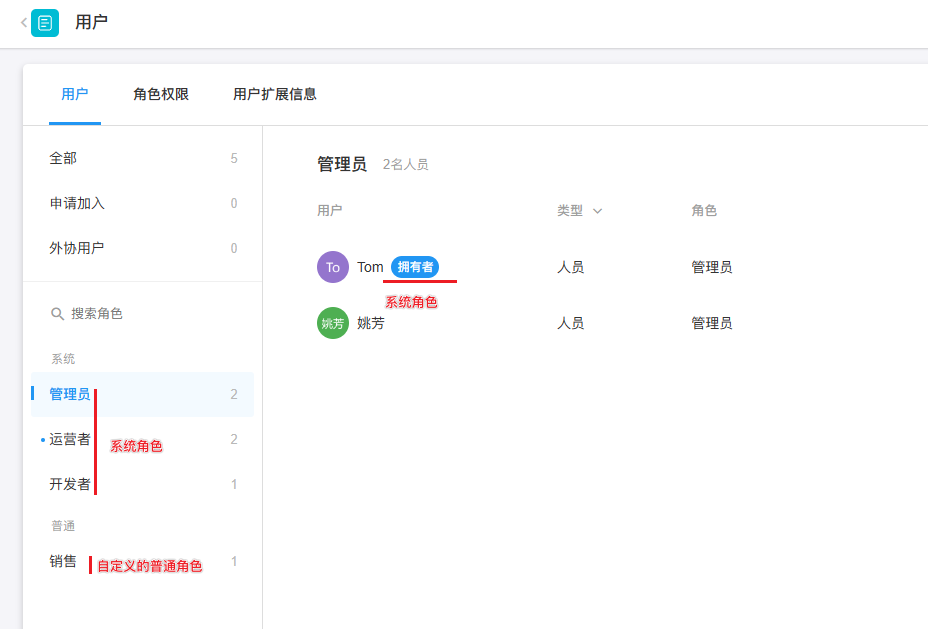
管理员
可以管理应用所有的配置和数据。除了不能删除整个应用和锁定应用外(这两个仅拥有者可操作),可以任意修改应用。
-
应用拥有者
在应用管理员中,还有一个“应用拥有者”的身份,默认是应用的创建人,可以移交给其他人,每个应用只有一个应用拥有者。只有应用拥有者才能删除整个应用,和锁定应用,其他权限和应用管理员一样。
应用管理员权限是固定的,不能更改权限,此角色也不能被删除。
运营者
偏向于数据和用户的管理,不可配置应用,主要权限包含:
-
1、管理普通角色的角色负责人
-
2、管理所有普通角色下的成员
-
3、数据权限:可查看、编辑、删除所有记录
注:运营者不可复制、删除、导出应用,不可管理系统角色下的用户。运营者的权限不能编辑,只能调整角色下的成员。
开发者
偏向于应用配置的管理,主要包含:
-
1、可配置应用导航/分组、工作流、工作表、自定义页面、用户角色新增/编辑/删除(包含外部门户角色)、外部门户设置( 包含外部门户域名配置)
-
2、工作表跨应用关联,被关联的工作表所属应用必须是应用“开发者”或“管理员”
-
3、数据权限:可查看加入的,只能编辑、删除自己拥有的记录
注:开发者不可复制、删除、导出应用。开发者的权限不能编辑,只能调整角色下的成员。
如果一个人同时具有运营者和开发者的角色,那么除了不能复制应用、导出应用外,和管理员角色的权限相同,具体权限明细可参考本文最后一节
自定义角色
管理员/开发者可以创建新的角色,如根据岗位创建销售、财务等角色。 自定义角色的成员和权限可以自定义,随时调整。

角色负责人
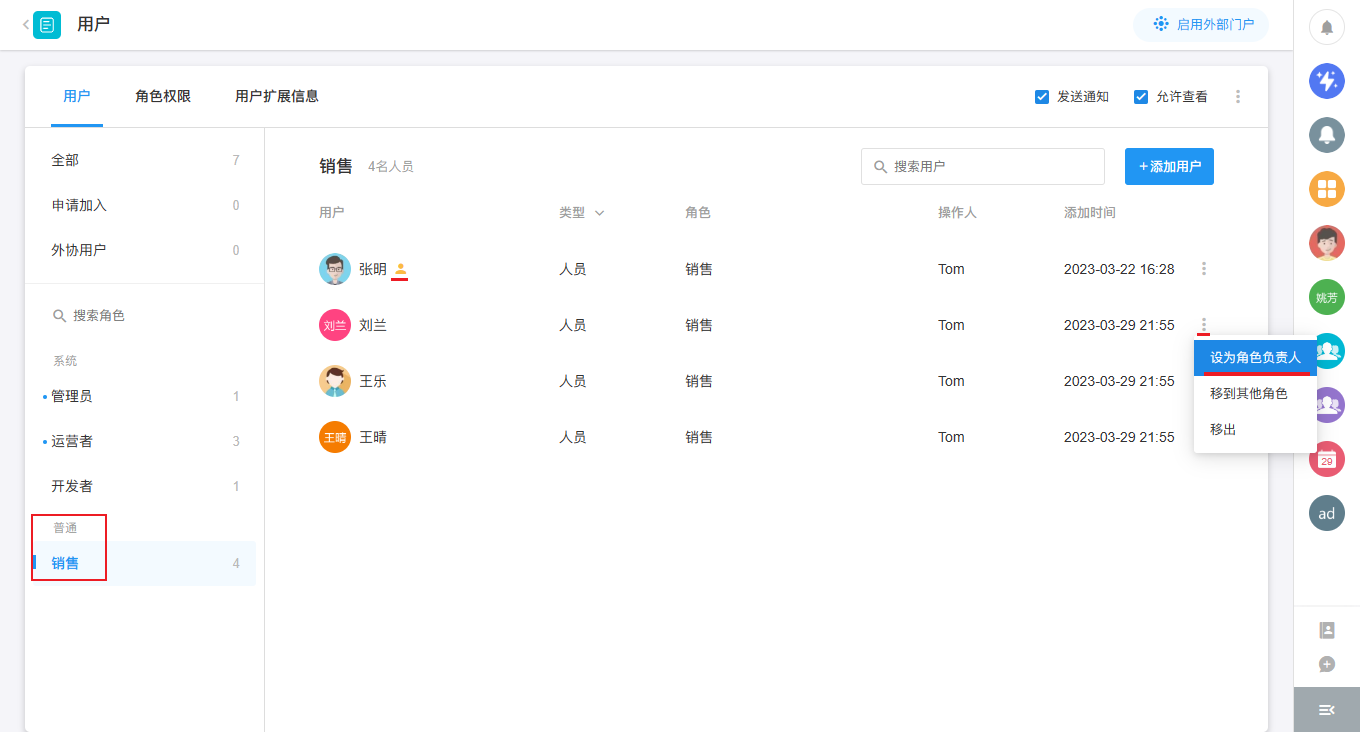
角色负责人是“普通角色”下角色成员的一种成员类型,被设为角色负责人的成员,可以对角色下的成员进行增、减,同时可以将其他成员为角色负责人。
-
自定义角色
应用管理员可以创建新的角色并自定义其权限。新创建的应用系统预置两个自定义角色:成员和只读。管理员可以重新配置这些权限,修改角色定义,还可以新增更多的角色。

二、创建/修改角色
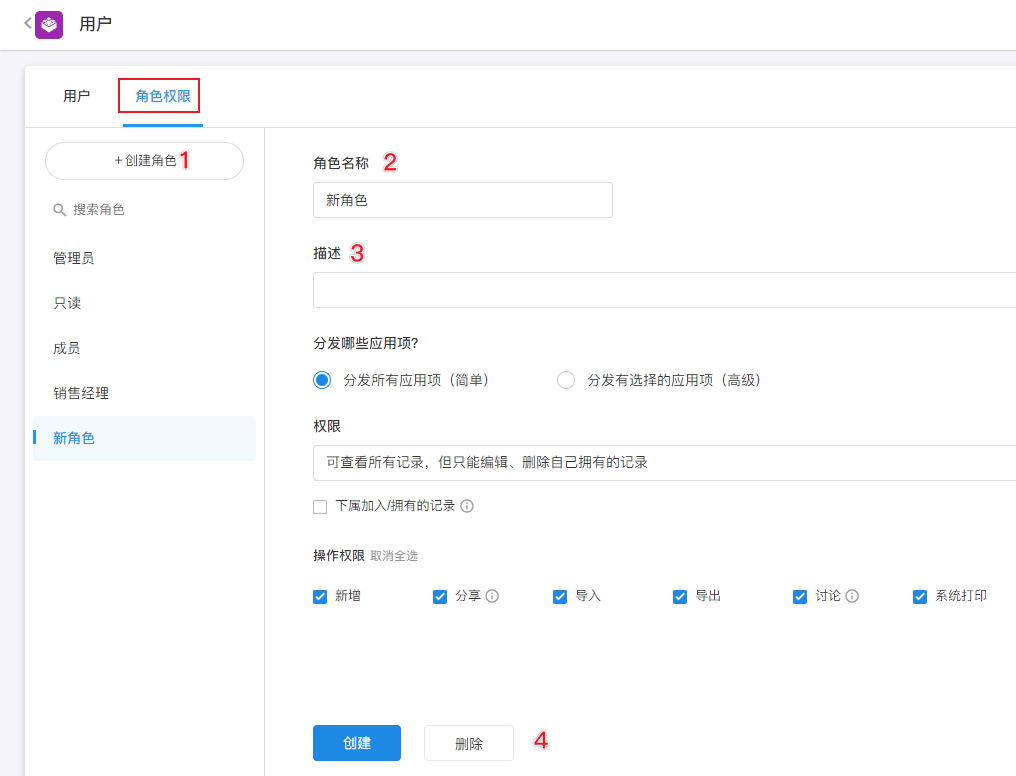
1、创建角色
1)点击1处的创建角色按钮后,可以设置角色的名称和描述,然后配置角色的权限。
2)点击底部的保存按钮完成配置,或者点击删除按钮取消创建新角色。
用户看到的角色描述位置:

2、编辑角色
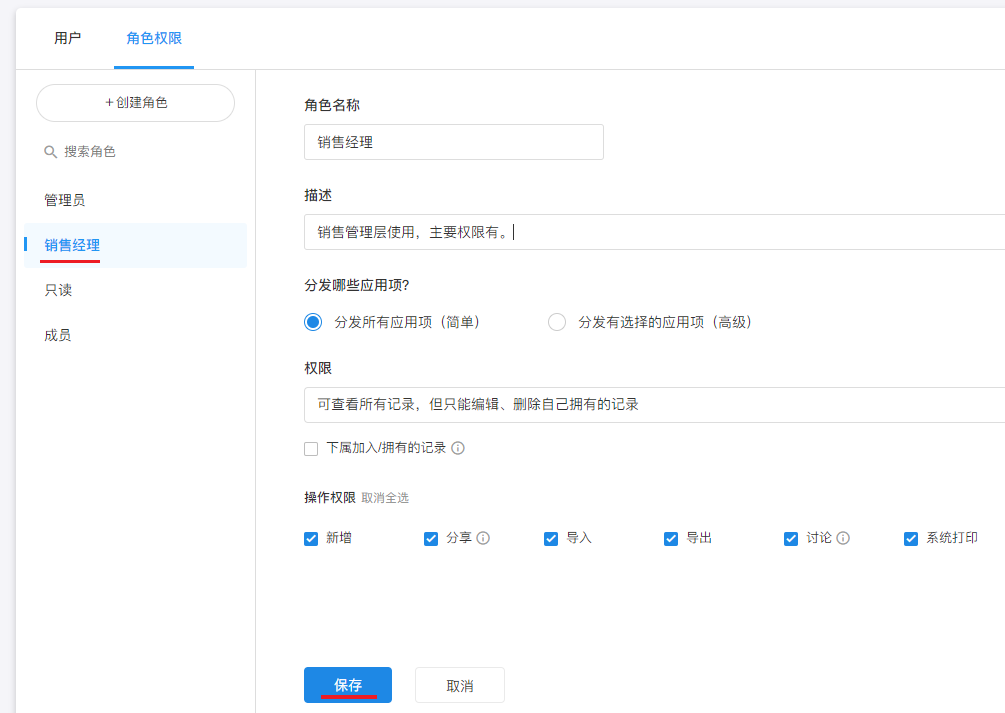
点击目标角色后,即可对其编辑修改,如修改名称、描述和权限配置。
有任何调整后,即可点击下方的保存按钮,点击取消则撤销修改。
三、为角色配置权限
角色权限的配置,有两种模式
-
分发所有应用项
即所有页面、表、视图都可见,所有的表的权限配置都一致。
-
分发有选择的应用项
可以指定部分内容(页面、工作表、视图、字段)的查看、编辑权限。可以实现更精细的权限配置,不同表、视图、记录有不同的操作权限。
模式1、分发所有应用项(简单模式)
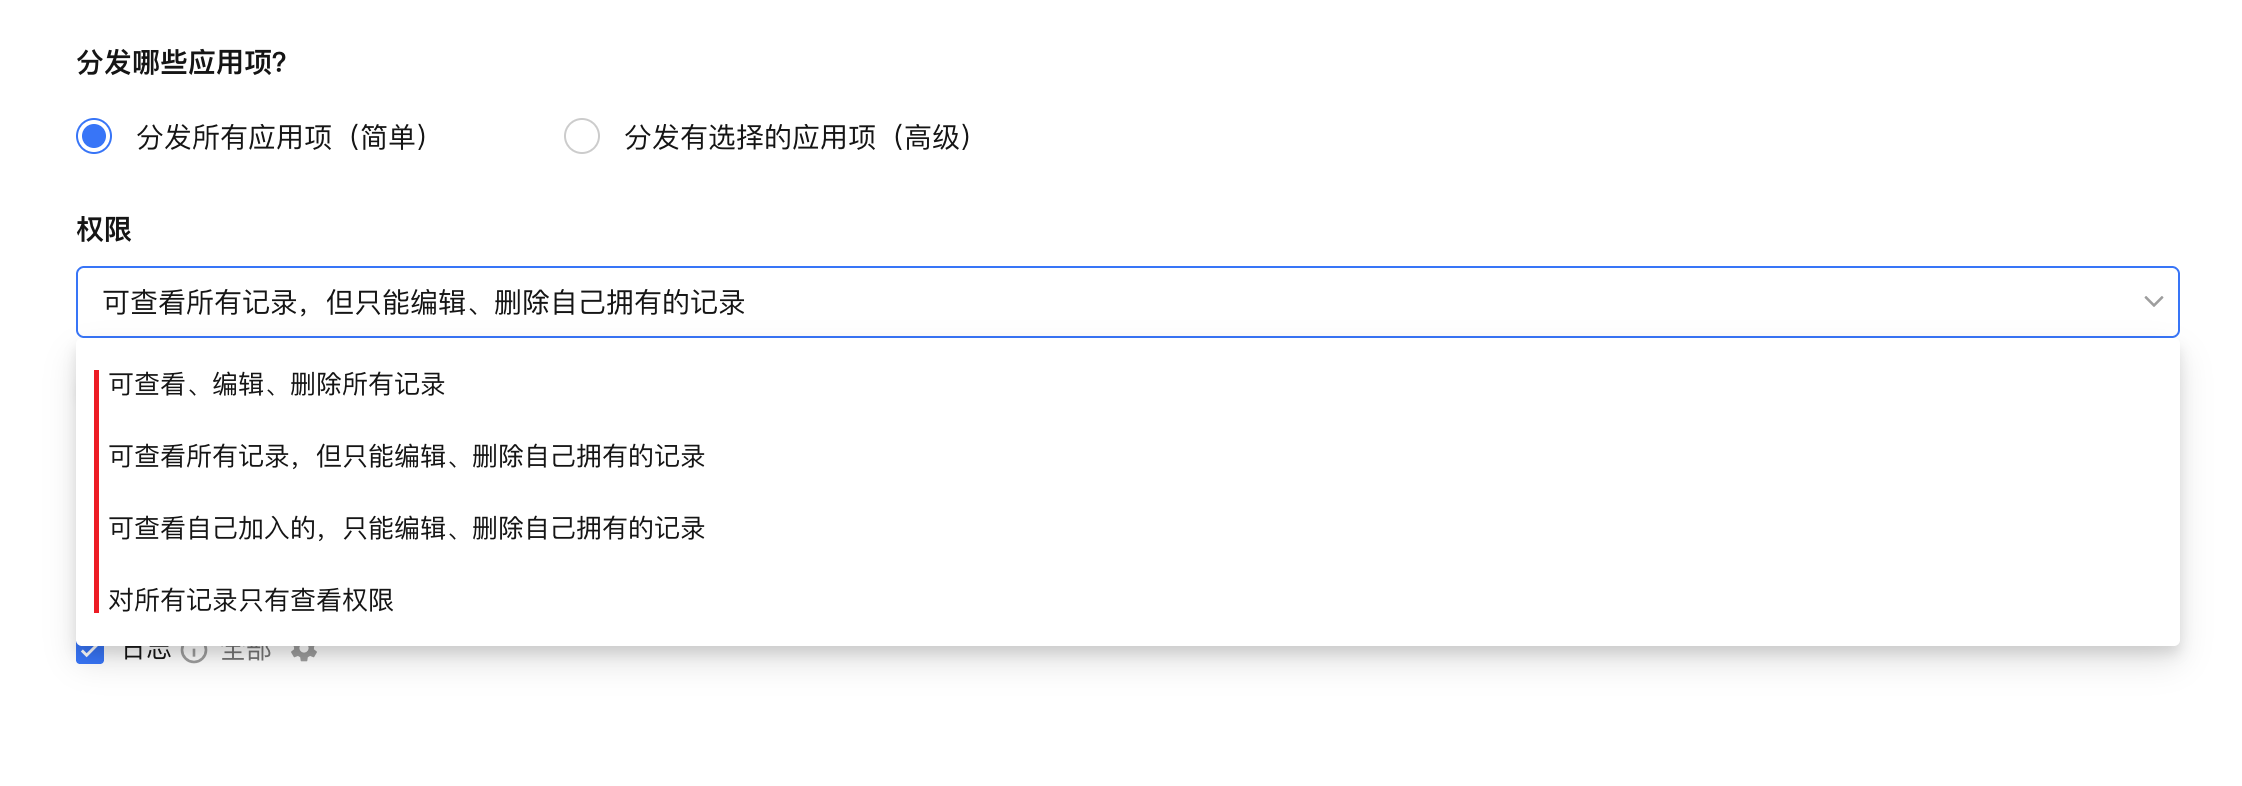
这是简单快捷的配置方式,应用下所有的自定义页面、工作表和视图都可见,不做单独配置,统一按一种方式控制权限,且不能对字段权限进行控制。比较适合使用人数少、角色少的应用。
查看、编辑和删除权限
有4种配置方式:
-
1) 可查看、编辑、删除所有记录
-
查看记录 应用下所有表的所有记录数据都可以查看、编辑和删除,权限相对较大。
-
除了不能配置应用外,可以管理应用下的所有数据。
-
-
2) 可查看所有记录,但只能编辑、删除自己拥有的记录
-
查看记录 所有记录内容都可以看,即视图下的数据都能看到。
-
编辑、删除记录 只有自己拥有的记录才可以编辑删除,相对第1种,可编辑删除的记录范围缩小了一点。
如果您不明白哪些是自己可拥有的记录,请参考记录的三种身份介绍
-
-
3) 可查看自己加入的,只能编辑、删除自己拥有的记录
-
查看记录 只有自己加入的记录才能看到。视图下的数据不一定显示全部,只有自己加入的记录才会显示看到。 相对于第2种,进一步缩小了可查看的记录范围。
-
编辑、删除记录 只有自己拥有的记录才可以编辑删除。
-
-
4) 对所有记录只有查看权限
所有页面、表、视图、记录都可见,但是都不能编辑和删除。
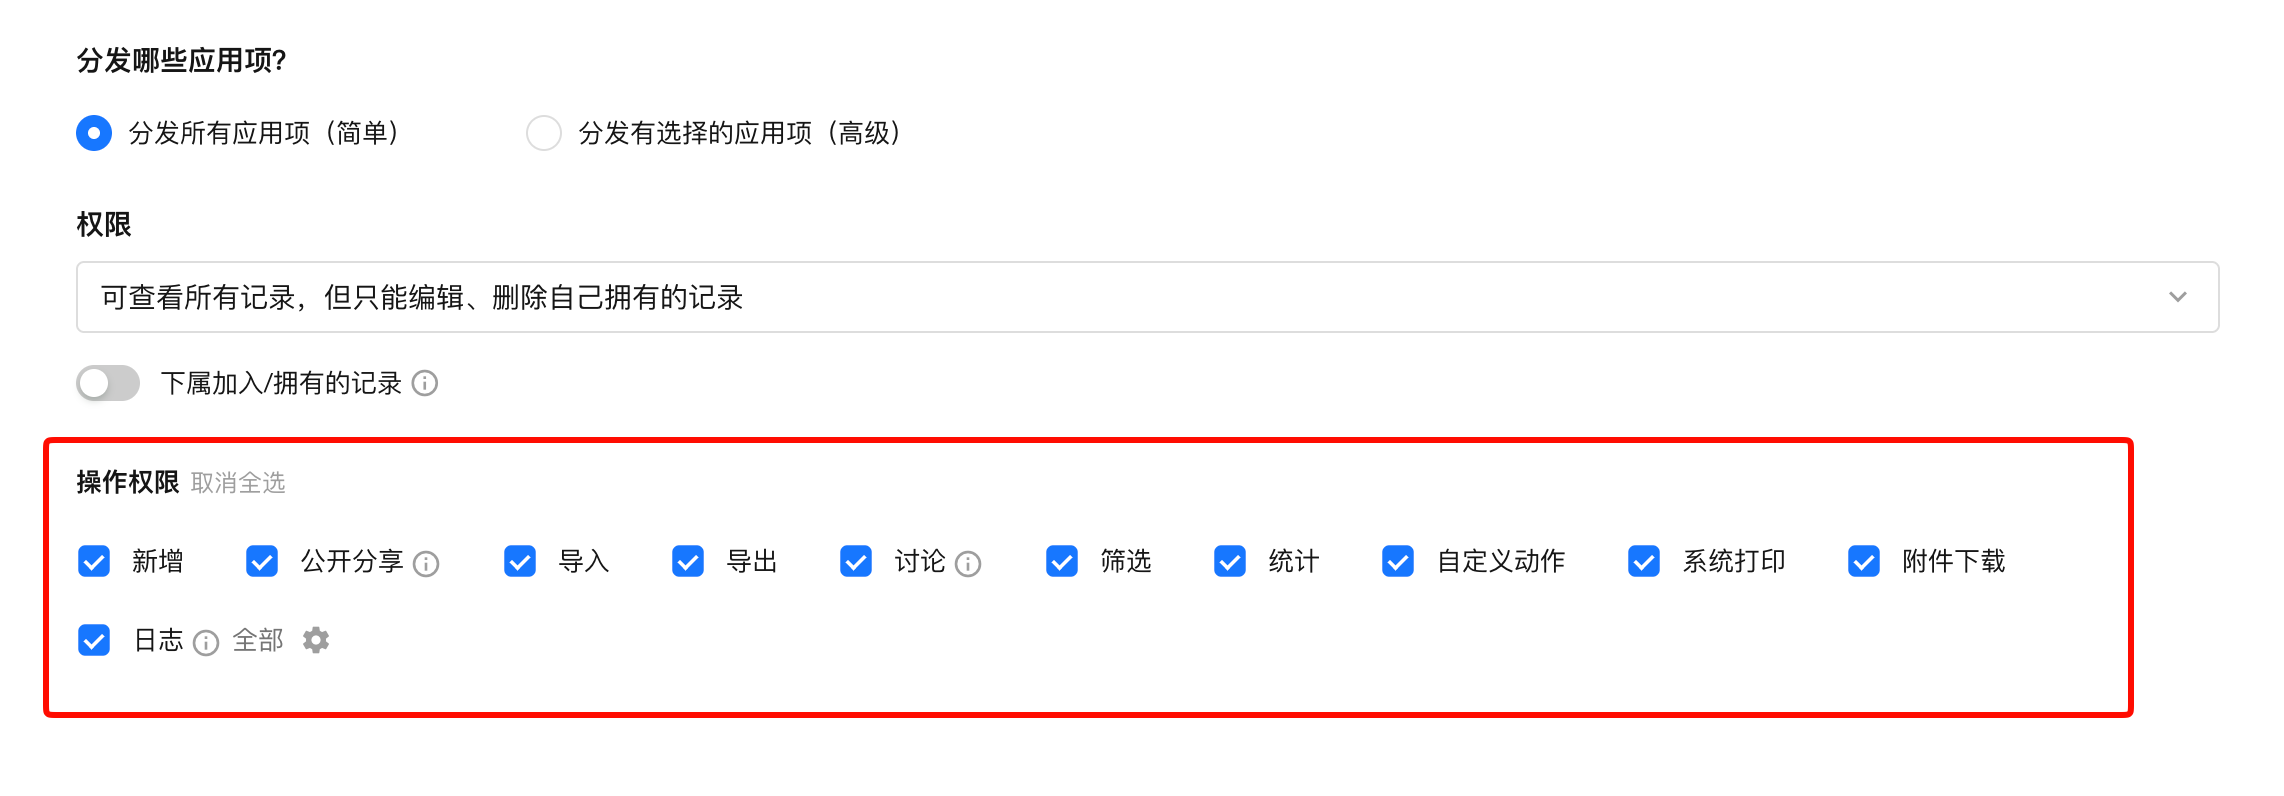
对于第2和3种方式,都可以包含下属拥有的记录。如果勾选了,下属拥有的记录也可以进行编辑和删除。这里的下属是指汇报关系的下属。

分享打印等其他操作权限
除了查看、编辑和删除权限外,还可以进一步配置其他常用操作的权限。如:新增、公开分享、导入、导出、讨论、筛选、统计、自定义动作、系统打印、附件下载、日志。
模式2、分发有选择的应用项(高级)
相比于简易模式方式单调统一,高级模式更灵活、更精细,可以通过4个层级范围来自定义不同表、不同视图下的操作权限。
第1层级)配置可见的页面
即可见哪些工作表、视图、自定义页面。 想要操作数据,数据所在的页面(视图、自定义页面)必须可见。
-
1)配置可见的工作表/自定义页面

工作表可见: 我们知道,用户是通过视图来管理表数据的,因此可见一张表,至少要可见一个视图。根据实际场景,确定一个可见视图,只要有一个视图可见,那么这个表就能看到了。
自定义页面可见: 自定义页面只有查看权限,勾选即可。无编辑、删除和新增权限配置。
-
2)配置可见的视图
选择角色需要查看的视图,勾选即可。不勾选的视图用户在查看不会显示。

在导航中隐藏(隐藏项)
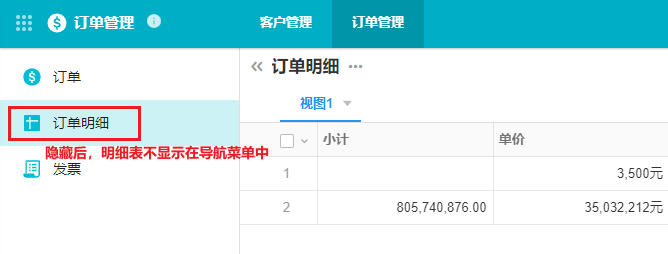
有些工作表/自定义页面 有权限查看、编辑或新增,但一般都是通过关联的数据进行操作,例如订单关联了订单明细,一般都是先通过查看某个订单再才查看对应的明细数据或添加明细,而不会直接去明细表操作。因此我们可以在菜单栏中对其隐藏此表,既保持导航菜单的简洁,同时保留了其数据的相关权限。
-
仅对某角色隐藏
在配置完此角色的查看编辑等权限后,鼠标放在表名行,会显示隐藏按钮,点击即可隐藏:

-
对所有非管理员隐藏
此隐藏方法对所有非管理员(非开发者)有效(自定义页面是相同的方法)
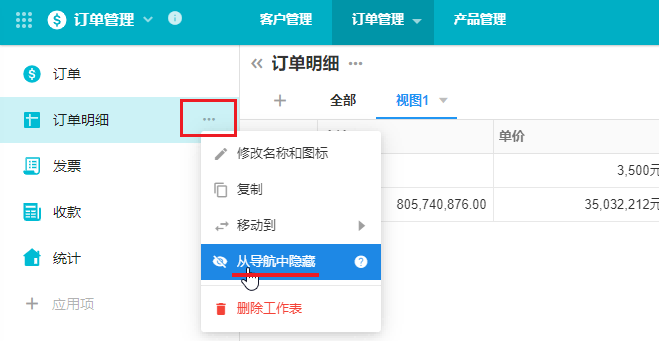
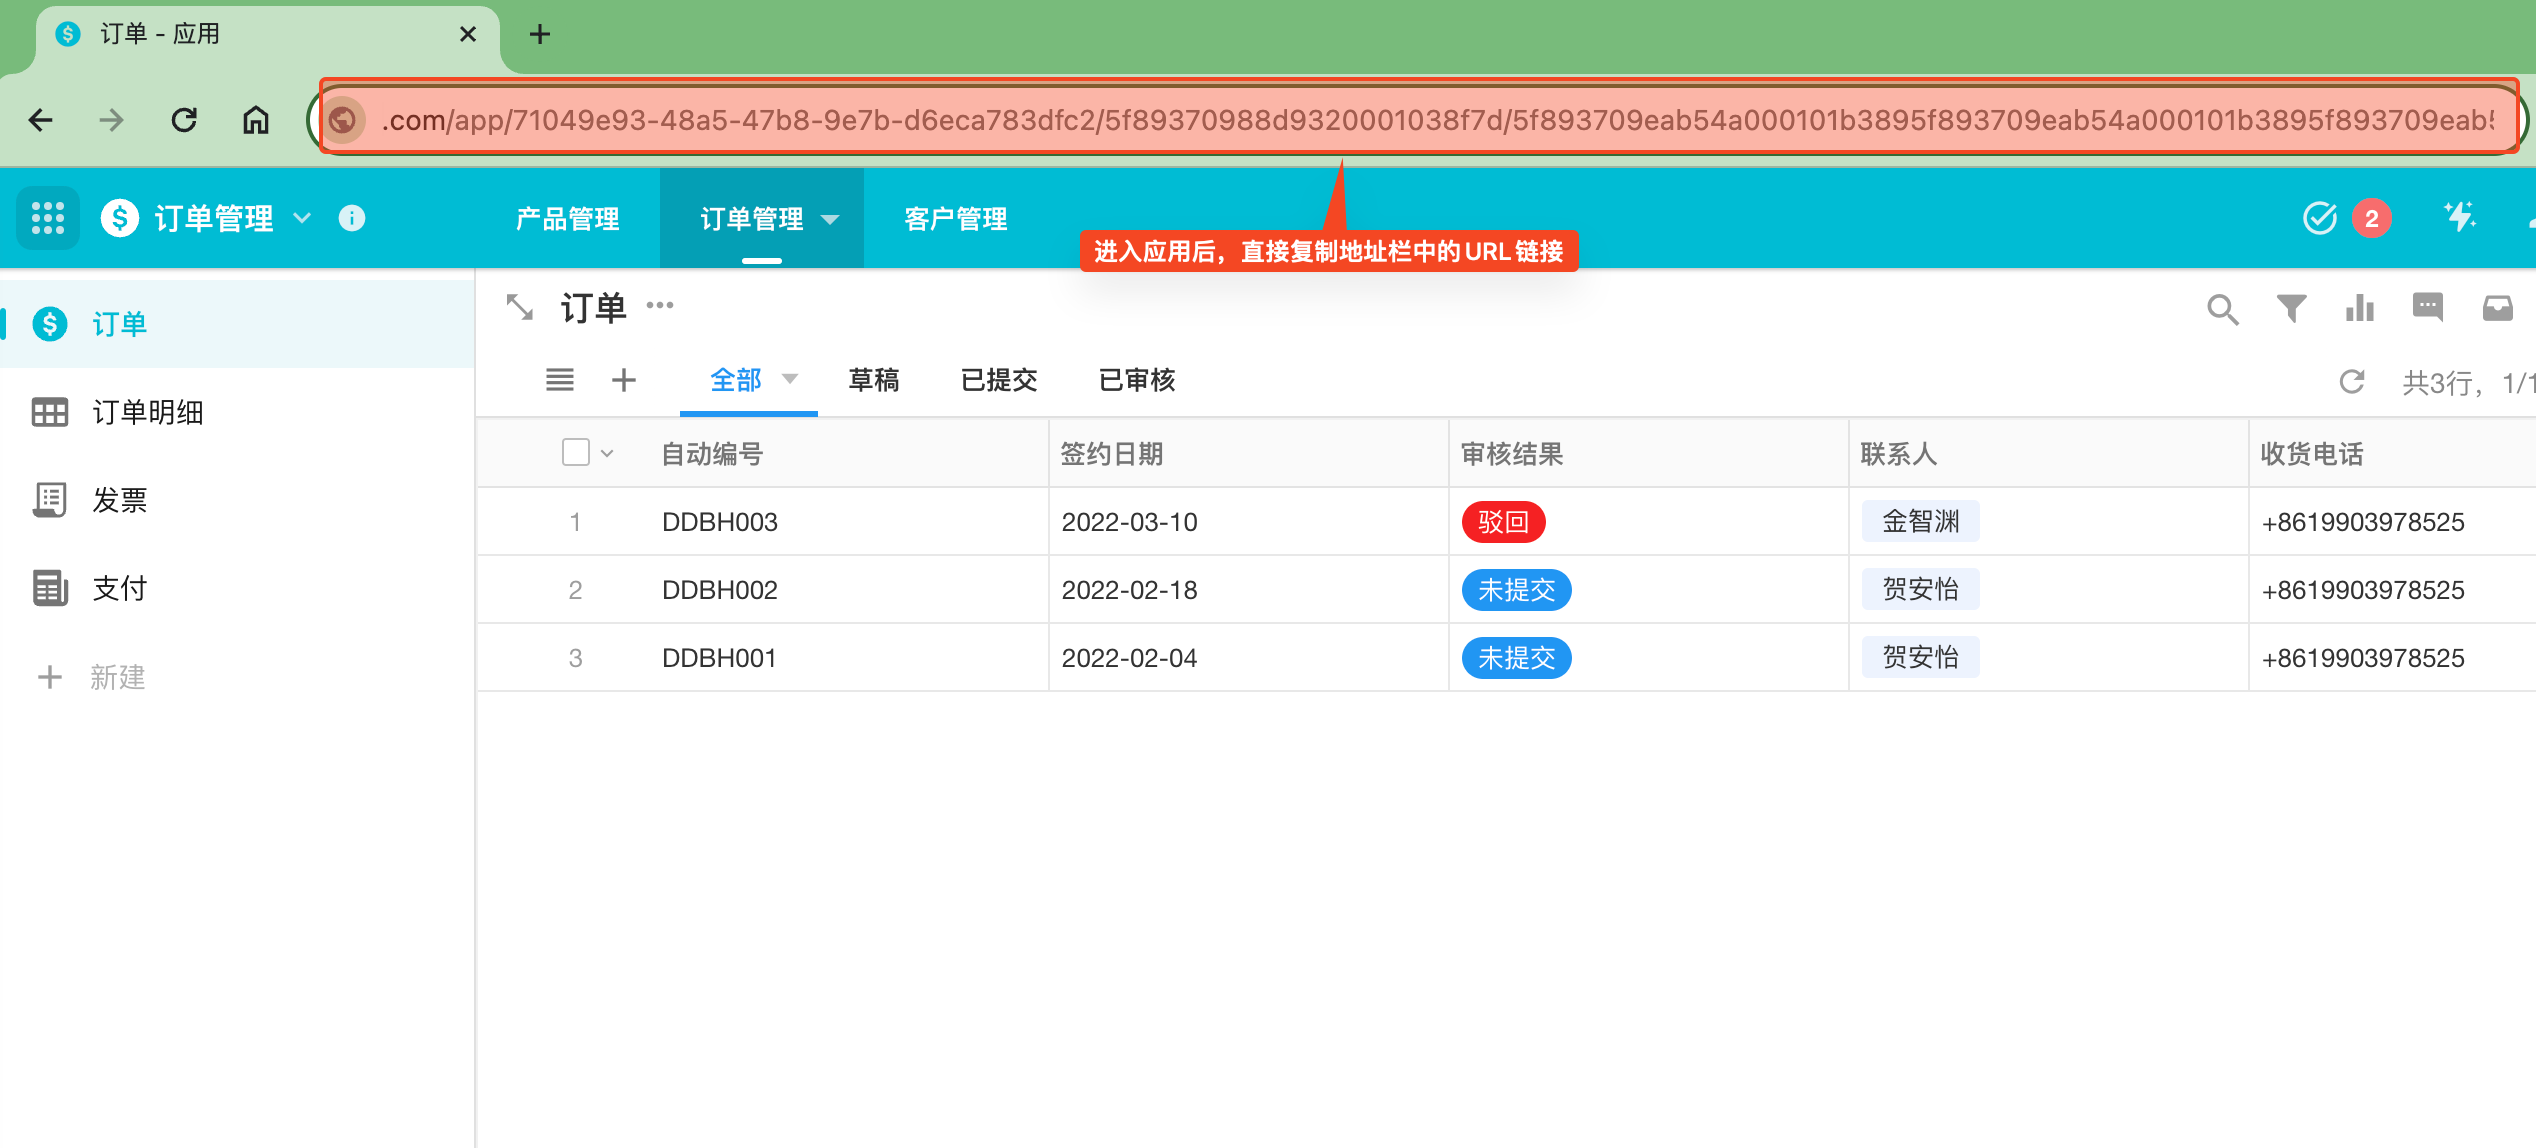
1.在导航中隐藏,只是隐藏了在导航中打开表的入口,通过关联表、获取到此表的链接、自定义页面中嵌入的视图等方式,依然可以正常打开此表。
2.管理员是否可看到隐藏项、可在应用导航中配置
第2层级)确定视图下的数据可操作动作
查看、编辑、新增等动作
用户对视图下的记录对有4种权限:查看记录、编辑记录、删除记录、新增记录。
查看记录是基本权限,不能查看,就不能编辑、删除了。
有的视图下可编辑数据,有的视图下不能编辑。例如,已提交审批中的数据不能编辑,那么这个视图不要勾选编辑;草稿状态的数据可以编辑,在对应的视图下勾选编辑即可。删除同理。
如下图配置:订单表中,“草稿”视图下,可以进行查看、编辑、删除记录的操作,而“已提交”、“已审核”下的记录只能查看,所有记录都不能进行编辑和删除的操作。
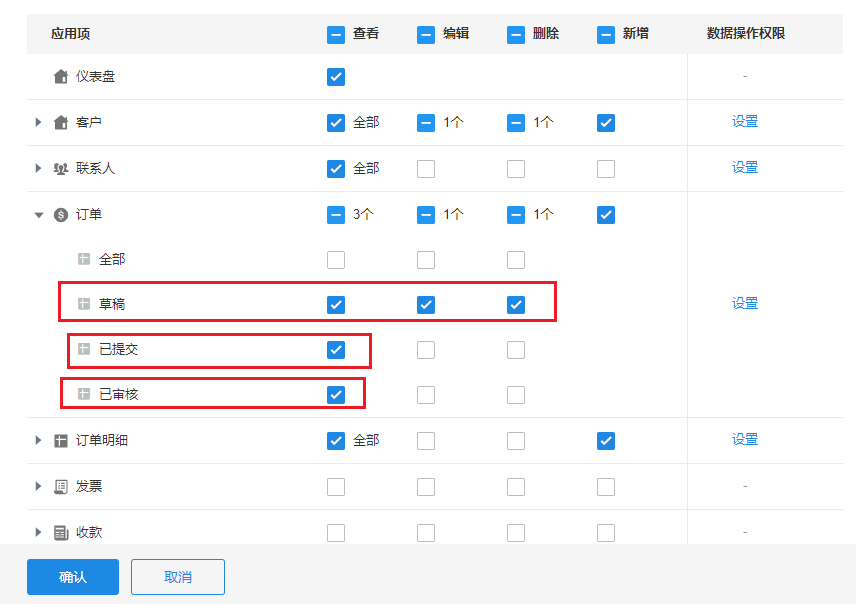
新增记录权限 是基于表的,不是基于视图的。也就是如果拥有新增记录权限,那么在哪个视图下操作都可以新增记录。

导出、导入、打印、分享、日志等操作
除了数据的增删改查操作,还可通过操作页签控制用户在工作表和记录中可以执行的操作。
勾选对应权限后,当前角色下的用户即可使用相应功能;取消勾选后,用户将无法看到或执行对应操作。
支持控制的操作包括:
-
工作表:公开分享、导入、导出、筛选、统计、讨论、批量操作
-
记录:公开分享、讨论、系统打印、附件下载、日志(支持设置查看日志类型和能否导出日志)
-
动作
-
支付:付款

在工作表的功能开关中,也可以控制相关操作。但是工作表中可以控制到指定视图下是否可用,而角色中的设置是对所有视图有效。
用户最终的权限取决于两处设置最小权限。
第3层级) 设置可操作的记录范围
上一步赋予了用户在视图下对数据有没有操作权限(查看,编辑,删除),然后需要进一步明确对视图下的哪些记录有操作权限。
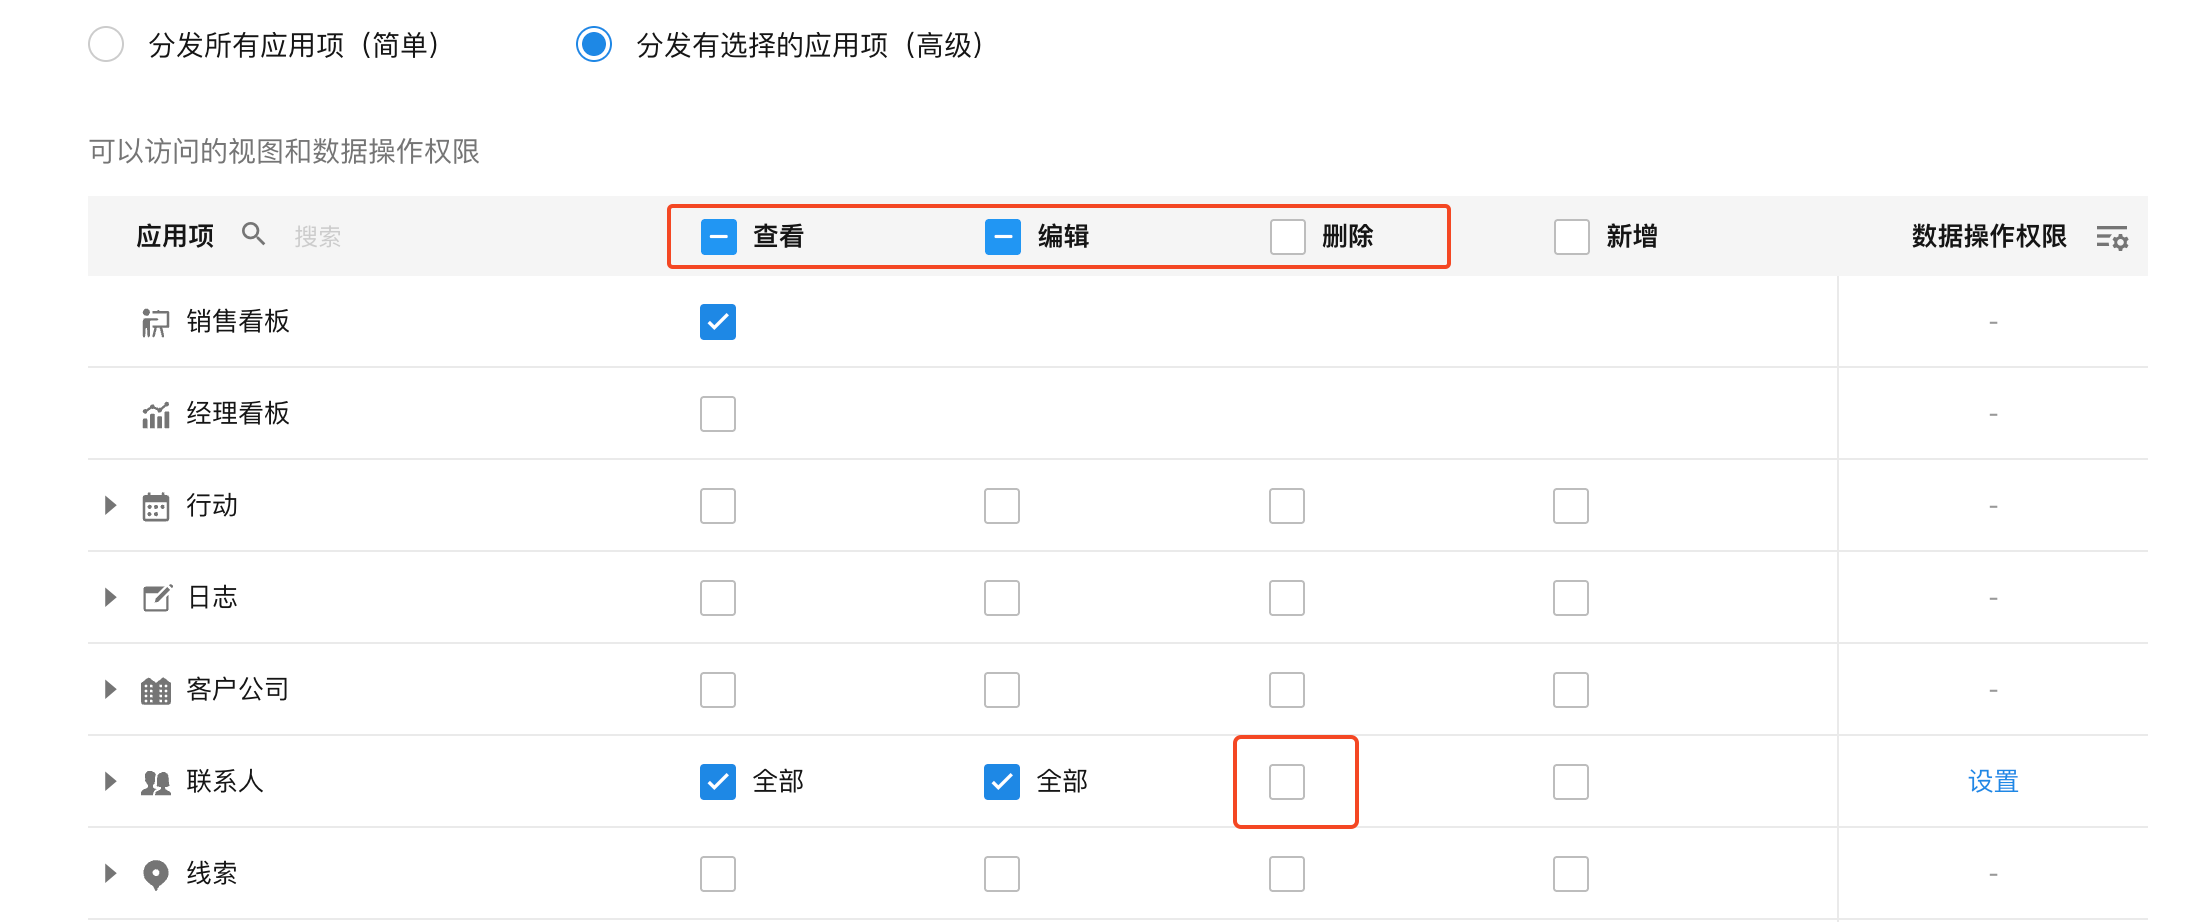
例如,在【我团队的线索】视图下,显示自己团队所有的线索记录。但如果编辑和删除,只能是自己拥有的线索才可以,其他队员的负责的线索只能查看。这就表示,视图下可见的数据,并非所有的记录都有操作权限。
点击右侧的【设置】按钮,配置此角色成员对此表的操作数据范围
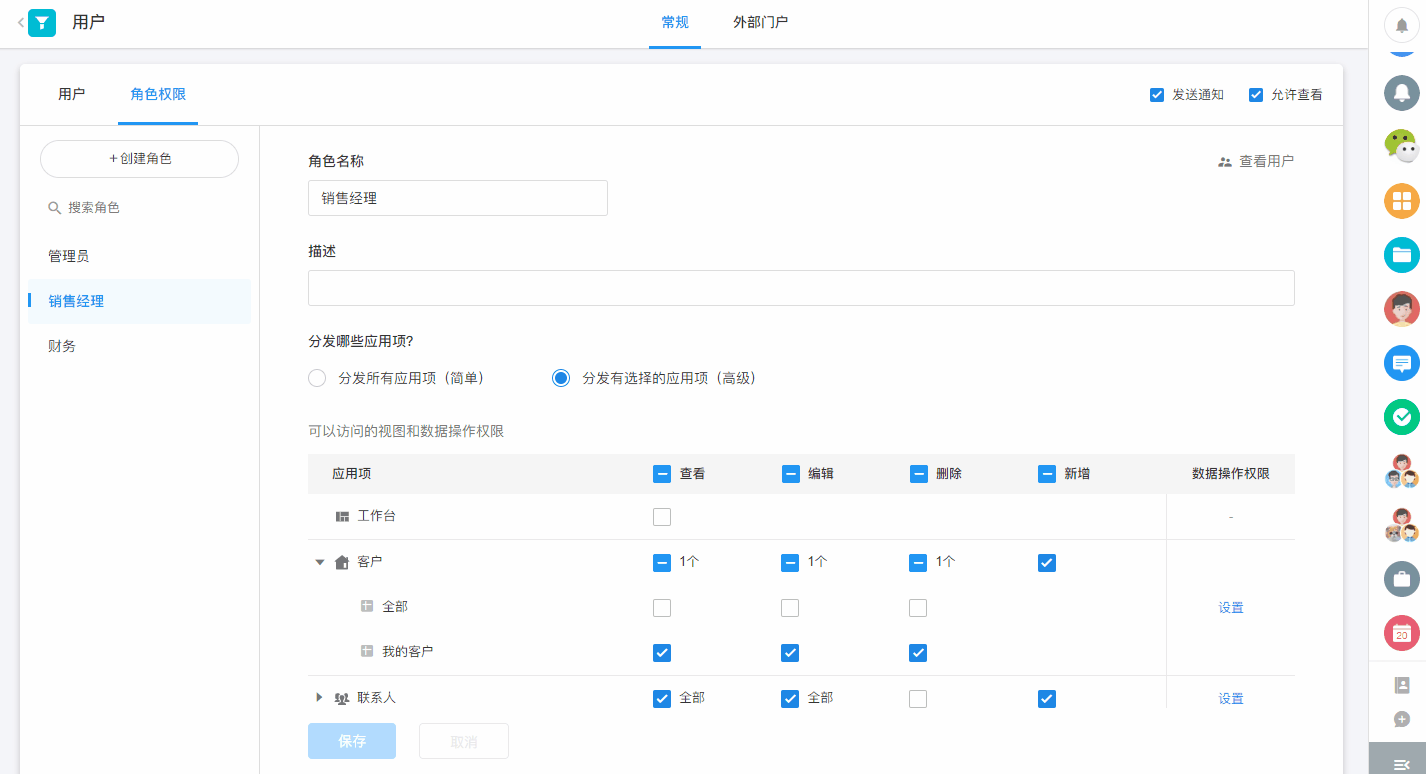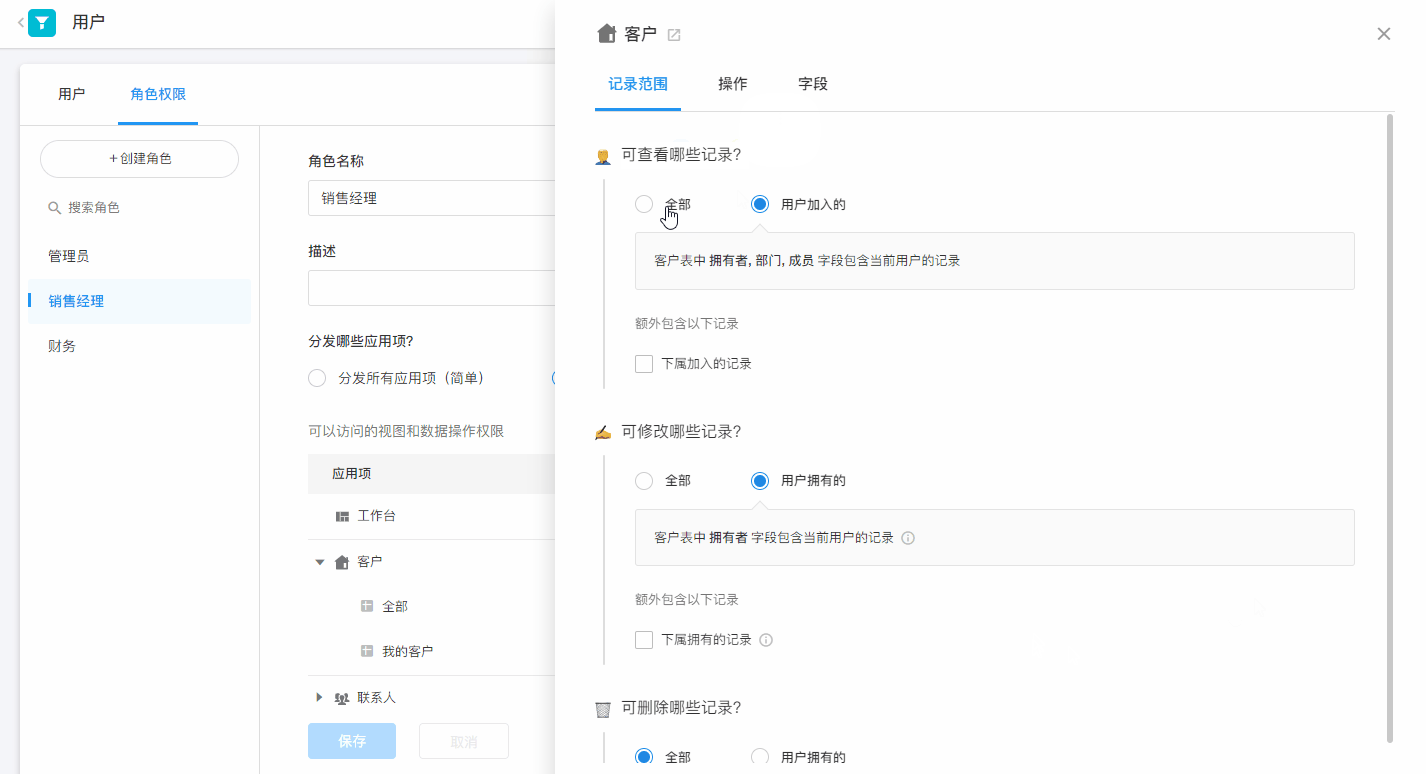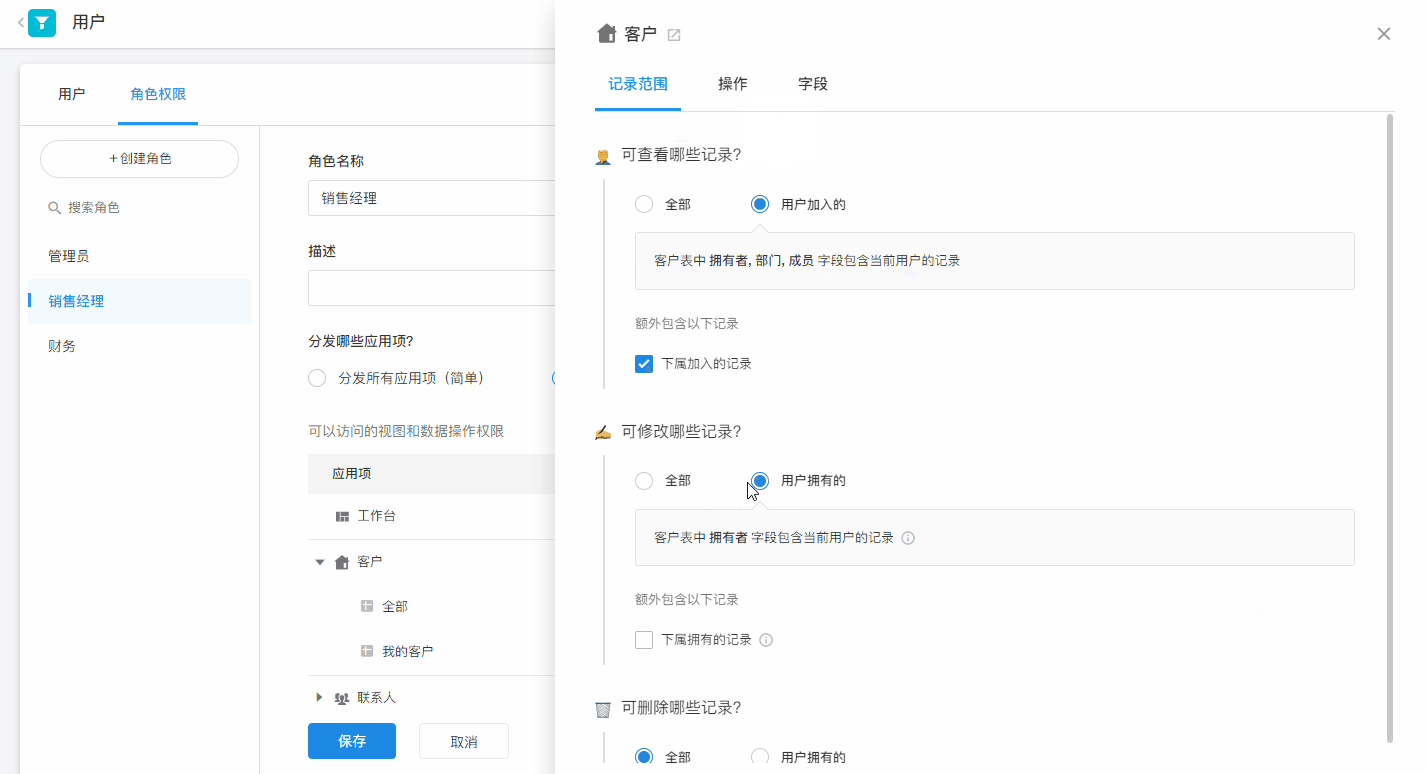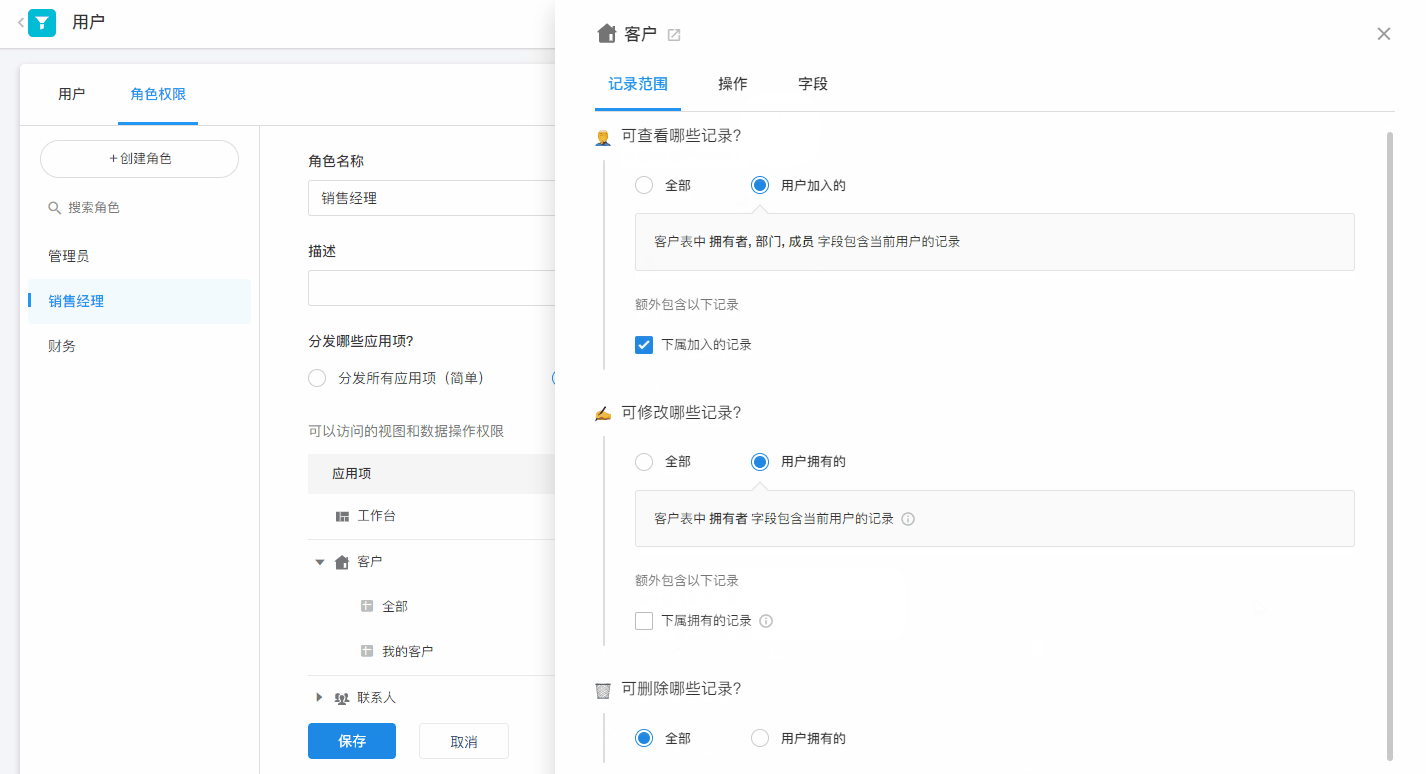
记录范围主要有3种: “全部”、“加入的”、“拥有的”
-
可查看哪些记录
-
全部: 可见视图下,所有记录都可查看。
-
加入的: 可见视图下,只显示那些加入的记录。
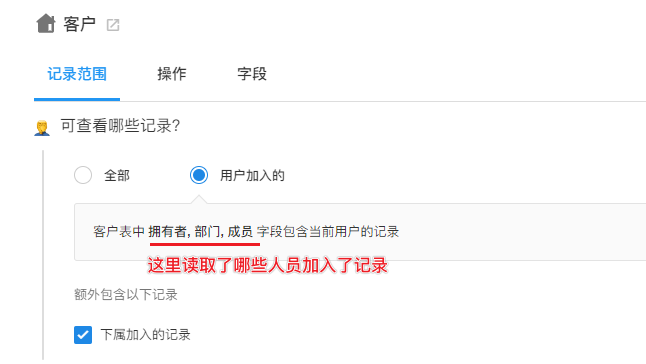
-
下属加入的: 可见视图下,可查看本人或下属加入的记录
如果您不清楚什么加入的记录,请参考记录的三种身份介绍
-
-
可修改哪些记录
-
全部: 可见视图下,所有的记录都可编辑。
-
拥有的: 只有拥有的记录,才可以编辑修改。作为加入的记录无权限编辑。
-
下属拥有的: 可编辑的的记录范围是自己拥有的,以及下属拥有的。
-
-
可删除哪些记录
-
全部: 可见视图下,所有的记录都可删除。
-
拥有的: 可见视图下,只有拥有的记录,才可以删除。加入的记录不可删除。
-
下属拥有的: 可见视图下,可删除的记录范围是自己拥有的,以及下属拥有的。
-
此设置是针对工作表下所有的视图配置,如果您需要不同的视图有不同的数据操作范围,可以设置不同的角色,将对方加入到多个角色中即可。
第4层级) 字段的操作范围
一条记录可查看,不一定可见所有字段;一条记录可编辑,不一定需要编辑所有字段。这时就需要控制字段级的操作了。
这一步可以配置哪些字段可见或隐藏,哪些字段可编辑,或新增记录时隐藏部分字段。
字段可编辑时,必须可查看。
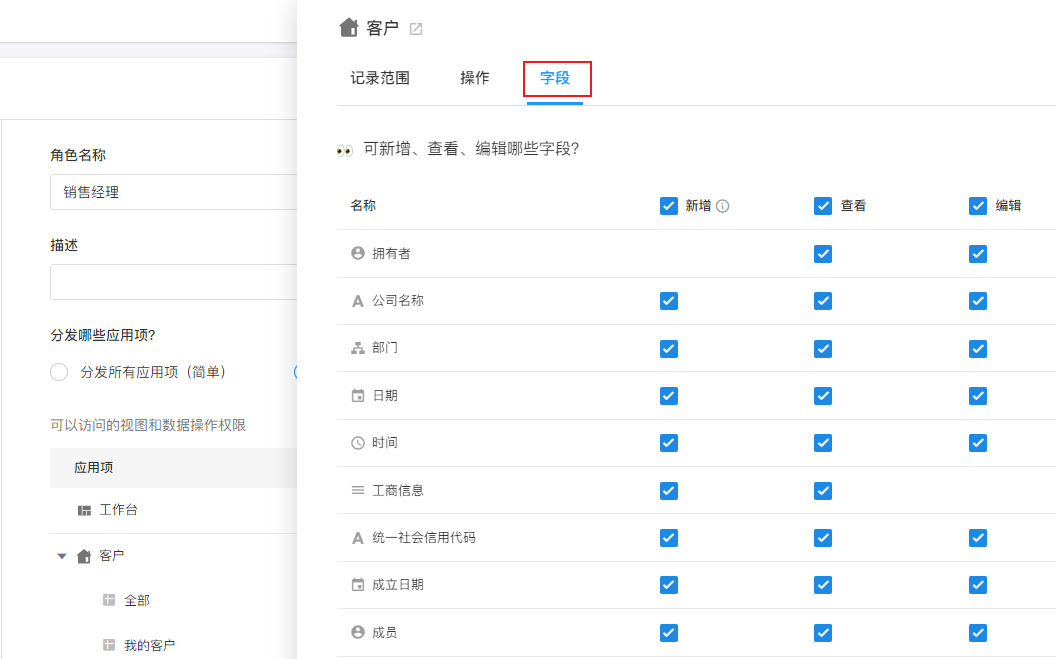
通过上面配置步骤,基本可实现用户的任意权限。
批量编辑权限
权限分配方式选择为“分发有选择的应用项(高级)”时,支持对多个工作表的数据操作权限进行批量编辑。
批量编辑的是记录的操作范围、字段的操作范围,以及对工作表和记录的系统操作(分享、导入、导出、打印、导论、日志等)。
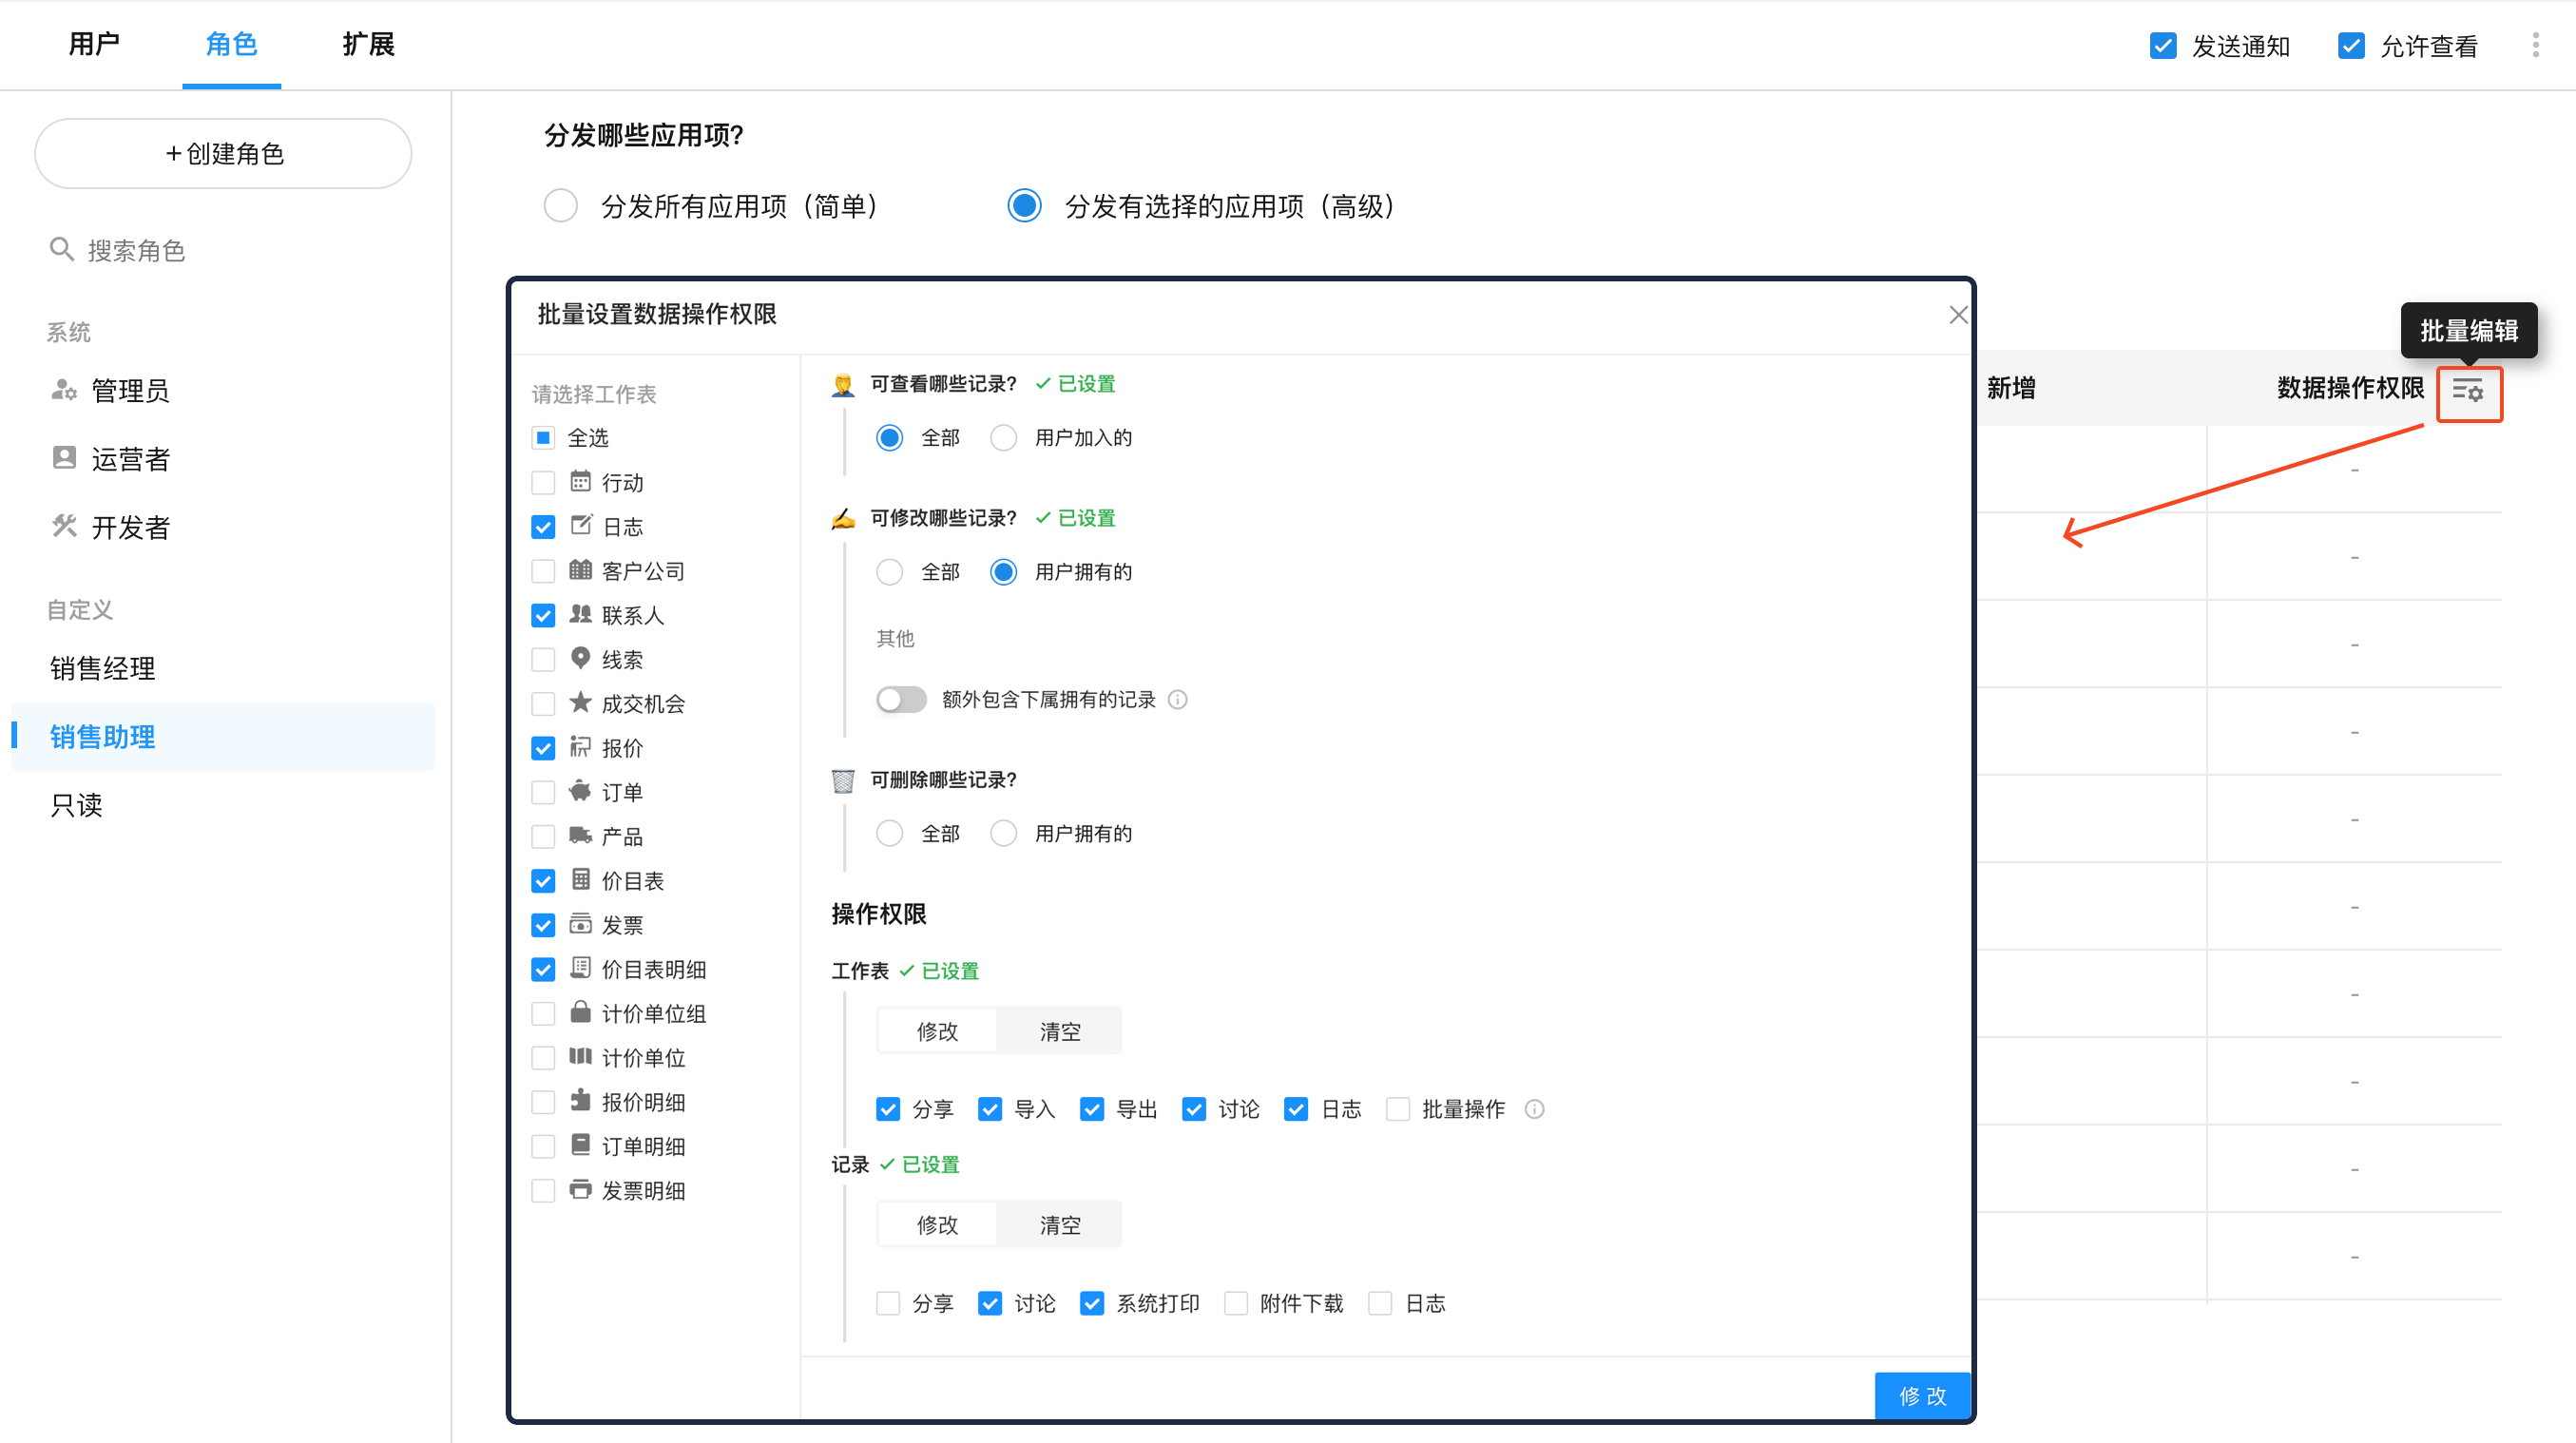
重要提示:
-
在进行批量记录操作时,请务必确认您对当前工作表拥有相应的操作权限。举例而言,如果“联系人”工作表记录的删除权限未被勾选,那么任何针对该工作表的批量删除操作都将无效。
-
批量操作不支持对自定义动作和支付进行操作
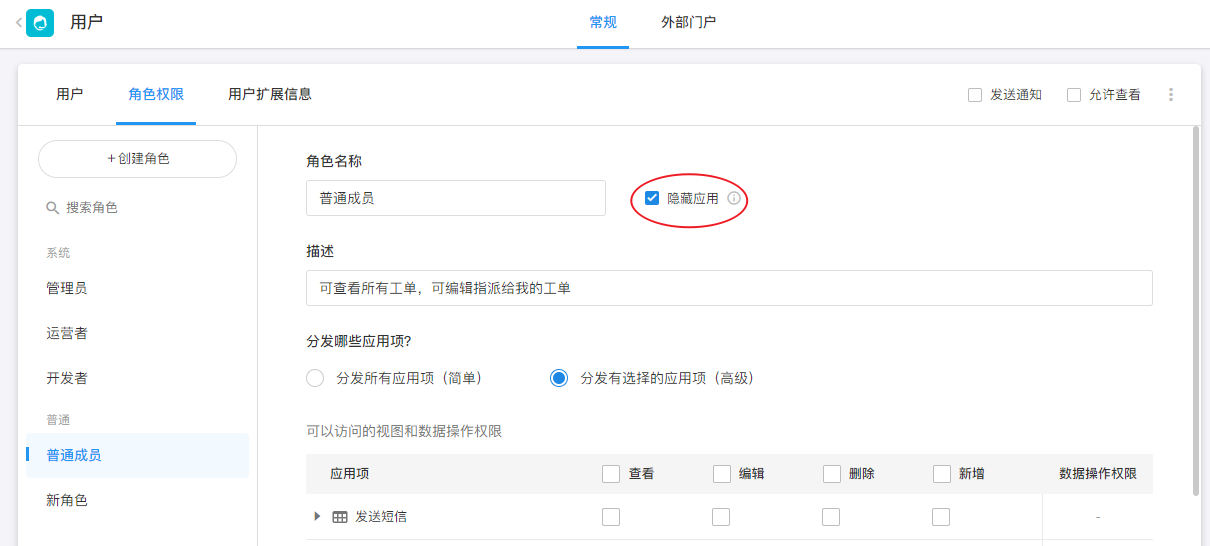
隐藏应用
应用对成员隐藏后,将在首页的应用列表中不可见此应用入口。有时候用于跨应用关联数据或引用视图时,只需要用户从另一个应用中进行操作的场景,无需单独的入口。
仅仅在应用首页不显示此应用,成员可以通过消息通知、应用链接等方式访问应用。
四、添加角色成员
应用角色创建好后,添加拥有此角色的人员,切换到【用户】选项,点击角色名称,然后点击右上角的"添加用户"即可。

1、按人员添加
通过通讯录添加指定的人员。可以添加组织内的同事,也可以通过好友添加组织以外的人作为外协人员使用应用。

您也可以将应用链接通过其他渠道发给对方,对方打开应用链接时会进行身份验证,如果还不是成员可以主动申请加入。
2、按部门/组织角色/职位添加
部门下的人员都拥有此角色权限,新加入此部门的用户,自动赋予此角色权限。组织角色/职位同样如此。
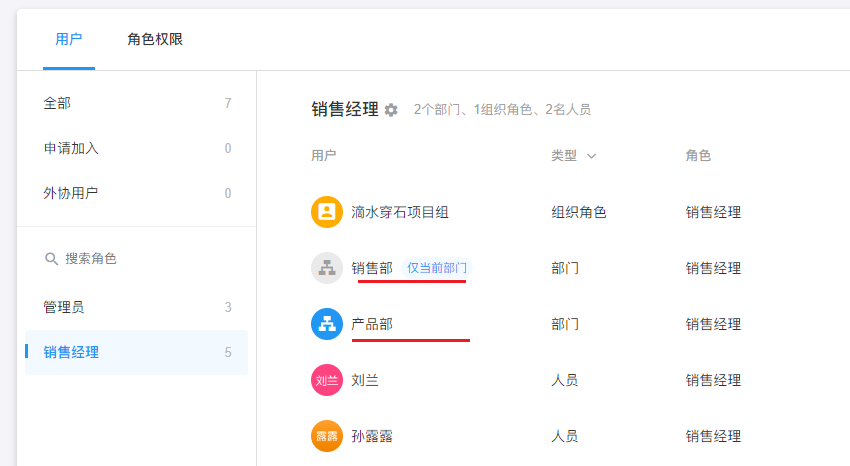
显示为仅当前部门标签有什么不同?
-
只显示部门名称
表示选择部门时,此部门及下面所有层级的子部门都选择了,子部门不再单独列出。如果后续创建的新的子部门,新的子部门自动拥有此角色权限。
-
显示了仅当前部门
表示选择部门时,子部门没有选择,或者仅选择了个别子部门。

开发者和运营者的权限明细
| 功能模块 | 功能点 | 角色权限 | 应用锁 | |
|---|---|---|---|---|
| 运营者 | 开发者 | 锁定后运营者权限(目前和未锁定时相同) | ||
| 应用管理 | 复制应用、导出应用、删除应用 | ❌ | ❌ | ❌ |
| 名称和外观 | ✅ | ✅ | ✅ | |
| 导航设置 | ❌ | ✅ | ❌ | |
| 编辑应用说明 | ✅ | ✅ | ✅ | |
| 使用分析 | ✅ | ❌ | ✅ | |
| 选项集 | ❌ | ✅ | ❌ | |
| 应用项回收站 | ❌ | ✅ | ❌ | |
| 管理应用->复制应用 | ❌ | ❌ | ❌ | |
| 管理应用->导出应用 | ❌ | ❌ | ❌ | |
| 管理应用->创建应用备份 | ❌ | ✅ | ❌ | |
| 管理应用->从备份文件还原(注:备份文件列表中,开发者无“下载备份和还原为新应用”权限) | ❌ | ✅ | ❌ | |
| 发布设置 | ❌ | ✅ | ❌ | |
| 外部门户-待审核-免审配置(其他应用的工作表范围取有管理员或开发者权限角色的) | ✅ | ❌ | ✅ | |
| API开发文档 | ❌ | ✅ | ❌ | |
| 应用项-工作表 | 修改名称和图标 | ✅ | ✅ | ✅ |
| 复制 | ❌ | ✅ | ❌ | |
| 移动到 | ❌ | ✅ | ❌ | |
| 从导航中隐藏/显示 | ❌ | ✅ | ❌ | |
| 删除工作表 | ❌ | ✅ | ❌ | |
| 编辑表单 | ❌ | ✅ | ❌ | |
| 设置工作表 | ❌ | ✅ | ❌ | |
| 修改名称和图标 | ✅ | ✅ | ✅ | |
| 编辑工作表说明 | ✅ | ✅ | ✅ | |
| 设置记录名称 | ❌ | ✅ | ❌ | |
| 重置自动编号 | ✅ | ✅ | ✅ | |
| 从Excel导入数据 | ✅ | ✅ | ✅ | |
| 回收站 | ✅ | ✅ | ✅ | |
| 删除工作表 | ❌ | ✅ | ❌ | |
| 公开发布(在创建记录->右上角“分享”按钮点击后弹窗) | ❌ | ✅ | ❌ | |
| 公共统计-新增、设置、从公共移出、复制到、删除 | ❌ | ✅ | ❌ | |
| 公共统计-筛选、分享、导出excel | ✅ | ✅ | ✅ | |
| 工作表日志 | ✅ | ✅ | ✅ | |
| 工作表视图->配置视图 | ❌ | ✅ | ❌ | |
| 工作表视图->更改视图类型 | ❌ | ✅ | ❌ | |
| 工作表视图->复制 | ❌ | ✅ | ❌ | |
| 工作表视图->分享 | ✅ | ✅ | ✅ | |
| 工作表视图->分享->公开分享开关配置 | ✅ | ✅ | ✅ | |
| 工作表视图->导出 | ✅ | ✅ | ✅ | |
| 工作表视图->从导航栏中隐藏/显示 | ❌ | ✅ | ❌ | |
| 工作表视图->删除视图 | ❌ | ✅ | ❌ | |
| 工作表视图->视图行记录->校准数据 | ✅ | ✅ | ✅ | |
| 数据导入配置-是否允许非系统角色修改配置 | ✅ | ✅ | ✅ | |
| 公共筛选器 | ❌ | ✅ | ❌ | |
| 保存为打印模板(系统打印、打印二维码、打印条码) | ❌ | ✅ | ❌ | |
| 应用项-自定义页面 | 修改名称和图标(菜单) | ✅ | ✅ | ✅ |
| 复制 | ❌ | ✅ | ❌ | |
| 移动到 | ❌ | ✅ | ❌ | |
| 从导航中隐藏/显示 | ❌ | ✅ | ❌ | |
| 删除自定义页面 | ❌ | ✅ | ❌ | |
| 编辑页面 | ❌ | ✅ | ❌ | |
| 修改名称和图标(详情页) | ✅ | ✅ | ✅ | |
| 编辑页面说明 | ✅ | ✅ | ✅ | |
| 显示设置 | ❌ | ✅ | ❌ | |
| 删除页面 | ❌ | ✅ | ❌ | |
| 分享页面->公开分享开关配置 | ✅ | ✅ | ✅ | |
| 分享统计图->公开分享开关配置 | ✅ | ✅ | ✅ | |
| 应用-用户 | 编辑、删除角色、角色权限、用户扩展信息 | ❌ | ✅ | ❌ |
| 添加用户 | ✅ | ✅ | ✅ | |
| 发送通知、用户查看配置 | ✅ | ✅ | ✅ | |
| 应用-外部门户 | 角色权限、门户设置、编辑自定义域名(加锁时,开发者身份隐藏整个外部门户) | ❌ | ✅ | ❌ |
这篇文档对你有帮助吗?